Cada octubre se celebra en toda Europa el Mes Europeo de la Ciberseguridad, la campaña anual de concienciación coordinada por ENISA. Su propósito es recordar un punto que los equipos de seguridad conocen bien: la mayoría de los incidentes no se originan en un fallo técnico, sino en una acción humana.
El Mes Europeo de la Ciberseguridad (ECSM) es la iniciativa de la Unión Europea que, cada octubre, impulsa actividades de concienciación en todos los Estados miembros. Coordinada por ENISA, la Agencia de la Unión Europea para la Ciberseguridad, su objetivo es promover buenos hábitos digitales entre ciudadanos y organizaciones y reforzar la cultura de seguridad en el tejido empresarial europeo.
Para los responsables de seguridad, la campaña funciona como un recordatorio anual de una realidad que condiciona cualquier estrategia de defensa: la tecnología reduce la superficie de ataque, pero no elimina el componente humano.
El dato que sostiene la estrategia
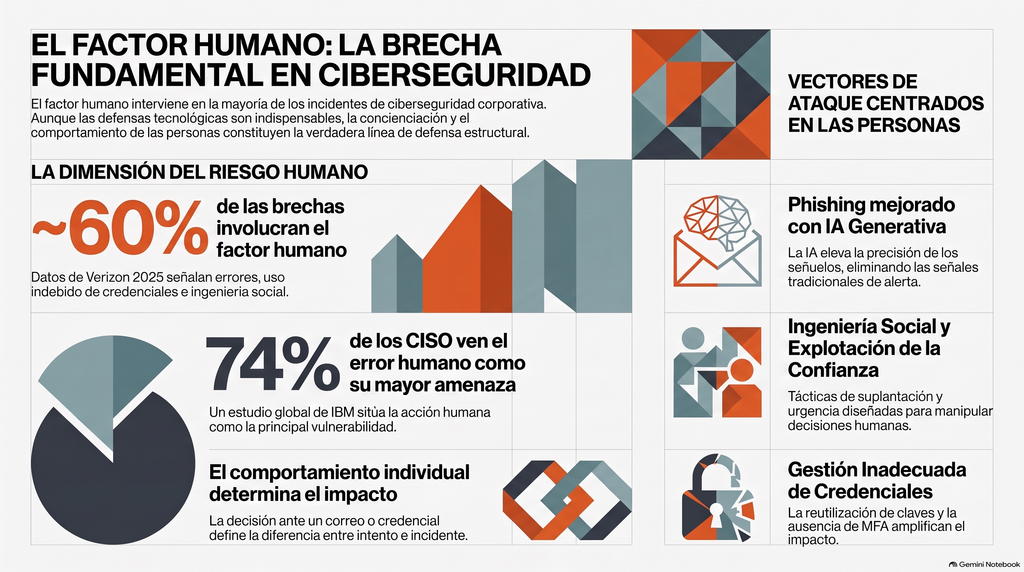
El Data Breach Investigations Report 2025 de Verizon sitúa en torno al 60% las brechas de seguridad con un componente humano: errores, uso indebido de credenciales o ingeniería social. En la misma línea, un informe global de IBM recoge que el 74% de los responsables de seguridad considera el error humano la principal amenaza para su organización.
La lectura para un equipo de seguridad es directa. Las inversiones en tecnología defensiva mantienen su valor, pero el retorno se limita cuando la capa humana no acompaña. La diferencia entre un intento fallido y un incidente suele estar en la decisión de una persona ante un correo, una solicitud o una credencial.
Los vectores que concentran el riesgo
Los equipos de seguridad trabajan a diario con estos vectores, pero el Mes de la Ciberseguridad es una ocasión para revisarlos y trasladarlos al resto de la organización:
- Phishing y sus variantes. Sigue siendo el principal vector de entrada. La incorporación de IA generativa a la elaboración de señuelos ha elevado la calidad y personalización de los mensajes, reduciendo las señales que antes permitían identificarlos.
- Ingeniería social. Técnicas dirigidas a la confianza y no al sistema: suplantación de soporte técnico, fraude del CEO o peticiones que explotan la urgencia y la jerarquía para forzar una acción.
- Gestión de credenciales. La reutilización de contraseñas y la ausencia de doble factor amplifican el impacto de una única credencial comprometida.
- Ransomware. Con frecuencia es la consecuencia de los vectores anteriores, y su coste operativo y reputacional lo mantiene como una de las principales preocupaciones del sector.
El denominador común es claro: la mayoría de estos vectores requiere la participación, voluntaria o no, de una persona. Por eso la concienciación no es un complemento de la seguridad técnica, sino una parte estructural de ella.
Soluciones formativas en ciberseguridad según el perfil de tu equipo
En FORMADORES IT acompañamos a las empresas a cerrar esa brecha con formación especializada, adaptada a cada perfil y disponible tanto en catálogo online como en modalidad In Company a medida:
Perfiles de defensa y hacking ético
- Curso Pentesting en Infraestructuras — Aprende a detectar vulnerabilidades poniéndote en la piel del atacante para corregirlas antes de que alguien las explote.
- Curso Hacking Ético en Aplicaciones Web — Identifica y explota de forma controlada los fallos de seguridad más comunes en entornos web.
- Curso Analista SOC Nivel 1 — Fórmate para vigilar, detectar y responder a amenazas desde un Centro de Operaciones de Seguridad.
Detección y monitorización de amenazas
- Curso Snort (IDS) — Instala y configura un sistema de detección de intrusiones para anticiparte a los ataques en tu red.
- Curso OpenVAS y NMAP — Domina las herramientas de referencia para escanear sistemas y descubrir sus puntos débiles.
- Formación oficial en Wazuh — Somos único partner educativo de Wazuh en España, la plataforma open source líder en XDR/SIEM, lo que nos permite formar a tu equipo en una de las tecnologías de referencia de los centros de operaciones de seguridad actuales.
Cumplimiento normativo y gobierno
- Curso NIS2 — Entiende y aplica la directiva europea de ciberseguridad para sectores estratégicos.
- Curso ISO 27001 — Implanta un Sistema de Gestión de Seguridad de la Información según el estándar internacional.
- Curso Auditor ISO 27001 — Capacítate para auditar sistemas de gestión de seguridad y emitir informes con criterio.
Visión completa y certificaciones
- Máster Ciberseguridad Expert 360 — Recorre todas las áreas de la ciberseguridad para convertirte en un perfil experto y polivalente.
- Preparación para certificaciones — Formamos a tu equipo para las certificaciones de ciberseguridad más demandadas del mercado: Esquema Nacional de Seguridad, ISO 27001, Ethicak Hacker v12, CISSP Foundation…
Este octubre es un buen momento para empezar. Protege tu empresa empezando por tu equipo. Consulta el catálogo online completo en formadoresit.online o descubre la formación a medida para tu organización en formadoresit.es.
Preguntas frecuentes
¿Qué es el Mes de la Ciberseguridad?
Es la campaña anual de concienciación de la Unión Europea (ECSM), coordinada por ENISA, que se celebra cada octubre en toda Europa con actividades y recursos dirigidos a ciudadanos y empresas.
¿Por qué se considera el factor humano el principal riesgo?
Porque los datos lo respaldan: el Data Breach Investigations Report 2025 de Verizon cifra en torno al 60% las brechas con un componente humano, como errores, engaños o una mala gestión de credenciales.
¿Qué papel tiene la concienciación frente a la inversión en tecnología?
Un papel complementario e imprescindible: la tecnología reduce el riesgo, pero su eficacia depende de que las personas que operan los sistemas sepan reconocer y responder a las amenazas.
¿Cuáles son los principales vectores de ataque a vigilar?
El phishing sigue siendo el principal punto de entrada, seguido de la ingeniería social, la gestión deficiente de credenciales y el ransomware, que suele derivarse de los anteriores.
¿Cómo afecta la IA generativa al panorama de amenazas?
Ha elevado la calidad y personalización de los señuelos de phishing e ingeniería social, reduciendo las señales que antes permitían detectarlos y exigiendo un mayor nivel de atención por parte de los equipos.
Fuentes públicas citadas: Mes Europeo de la Ciberseguridad / ENISA (Comisión Europea); Data Breach Investigations Report 2025, Verizon; informe de IBM sobre percepción de CISOs.
Follow @FormadoresIT